Двухфакторная аутентификация (2FA): второй замок для аккаунта
Двухфакторная аутентификация (2FA) - это способ входа, когда кроме пароля нужно второе доказательство: одноразовый код из приложения-аутентификатора, SMS, подтверждение на телефоне, физический ключ безопасности или биометрия.
Простыми словами
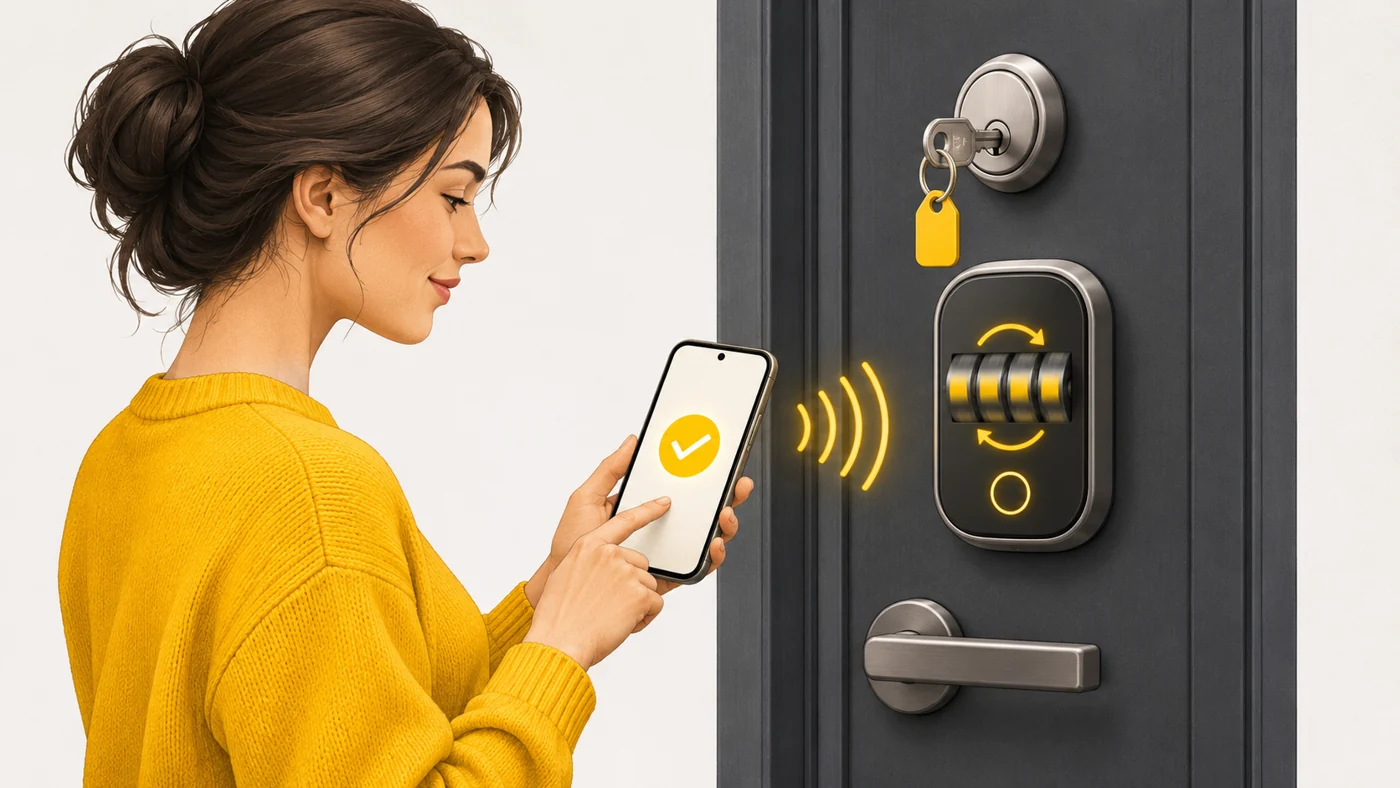
Пароль - как ключ от двери. Если ключ украли - вор внутри. 2FA - как второй замок, ключ от которого есть только у тебя в кармане и меняется каждые 30 секунд. Даже если пароль утек, без «второго ключа» вор останется под дверью.
Как это работает
- Ты вводишь пароль, как обычно.
- Сервис просит второй фактор.
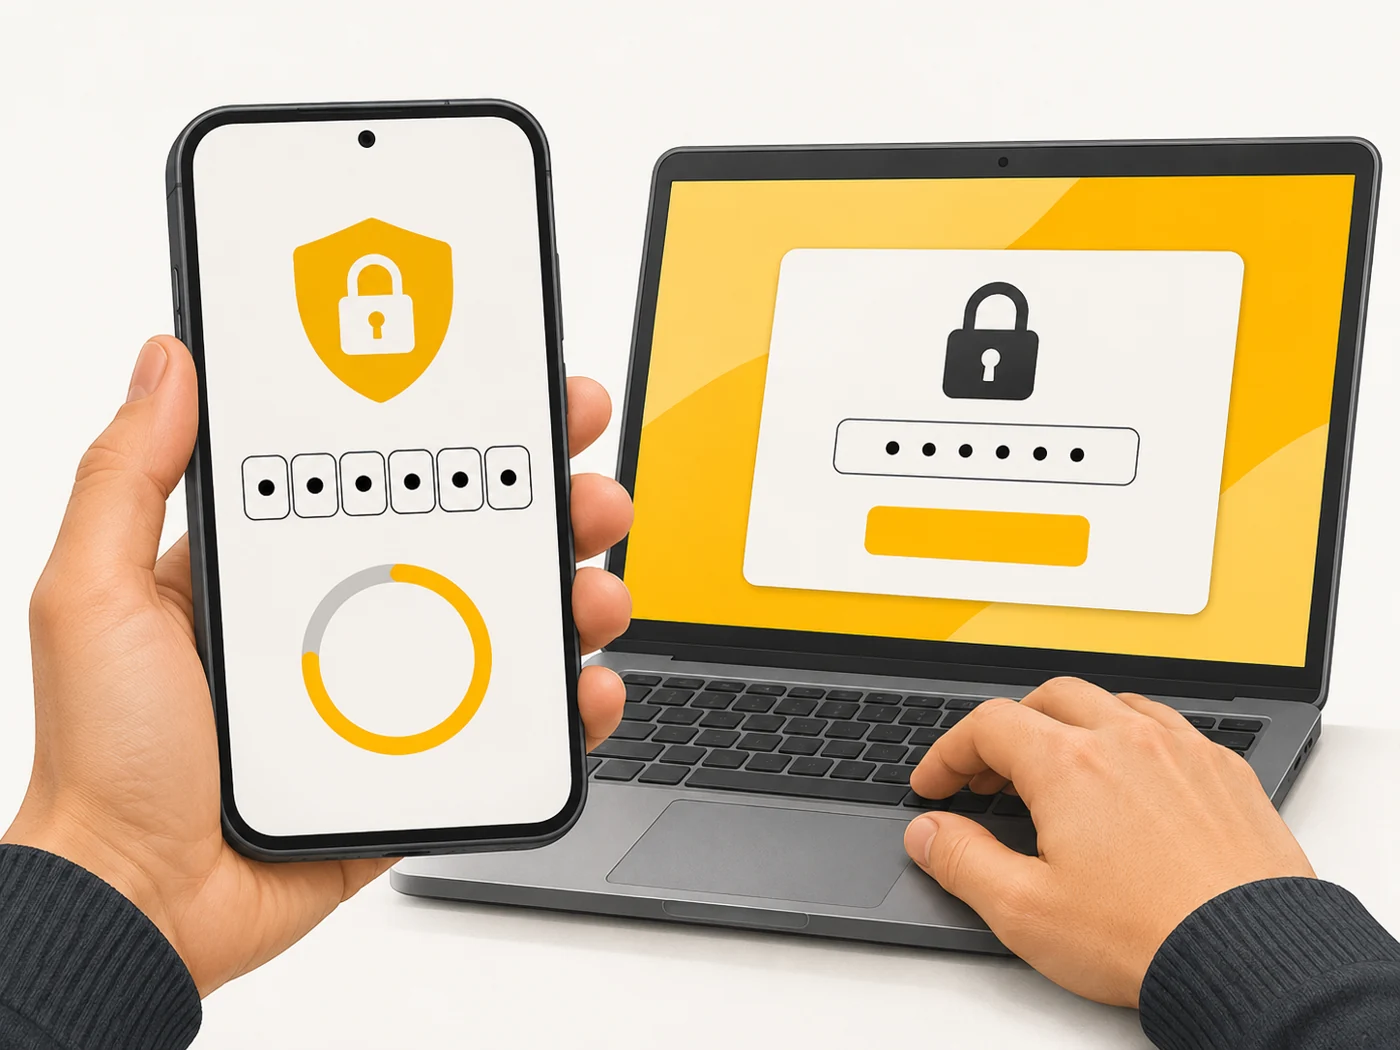
- Ты вводишь код из приложения-аутентификатора или SMS либо подтверждаешь вход на телефоне.
- Код действует лишь несколько секунд и одноразовый.
- Без второго фактора войти невозможно, даже с правильным паролем.
Где ты это увидишь
2FA есть в Google, Apple ID, соцсетях, мессенджерах (Telegram - облачный пароль, WhatsApp - PIN), банках, играх (Steam, Epic Games), почте. Приложения-аутентификаторы: Google Authenticator, Microsoft Authenticator, 2FAS, Authy и встроенные в менеджеры паролей.
Важно ли это при выборе
Обязательно - для почты, соцсетей, банка и игровых аккаунтов. Мой порядок надежности: ключи доступа или физический ключ > приложение-аутентификатор > подтверждение на телефоне > SMS. SMS лучше, чем ничего, но уязвимо к подмене SIM-карты.
Мифы
- Миф: 2FA нужна только бизнесменам. На самом деле: Чаще всего крадут обычные аккаунты соцсетей и игр - у подростков тоже.
- Миф: Код 2FA можно сообщить «поддержке». На самом деле: Настоящая поддержка никогда не просит коды. Это всегда мошенничество.
Частые вопросы
Что делать, если потерял телефон с аутентификатором?
Использовать резервные коды, которые стоит сохранить при настройке 2FA.
Надежно ли SMS?
Лучше, чем ничего, но приложение-аутентификатор надежнее.
Что такое ключ безопасности?
Физическое USB/NFC-устройство, которое подтверждает вход, - один из самых надежных способов.