Компания Cleafy Threat Intelligence, работающая в сфере информационной безопасности, обнаружила новую вредоносную кампанию, направленную на кражу денежных средств у пользователей устройств на базе Android. Она получила название SuperCard X и предполагает использование сложной технологии, позволяющей злоумышленникам проводить платежи и снимать денежные средства в банкоматах путём перехвата и ретрансляции данных, передаваемых через NFC, со взломанных устройств.
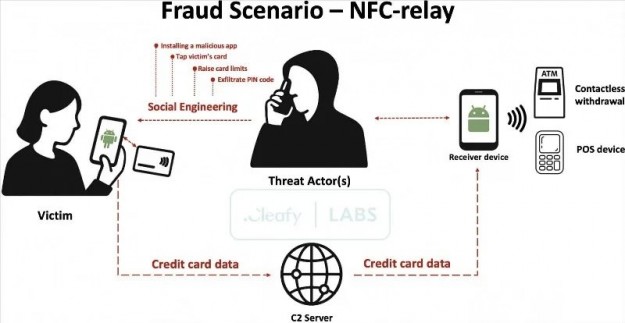
В рамках кампании SuperCard X злоумышленники используют приёмы социальной инженерии для распространения вредоносного программного обеспечения. Обманывая жертв, они заставляют их устанавливать вредоносное ПО, а затем «подключают» собственные платёжные карты к заражённым устройствам. Злоумышленники предлагают свои услуги по схеме «вредоносное ПО как услуга» (MaaS) и продвигают их через Telegram-каналы.
В сообщении говорится, что программный код вредоносного ПО, распространяемого в рамках кампании SuperCard X, имеет существенное сходство с кодом вируса NGate, обнаруженного в прошлом году компанией ESET. Отмечается, что новая кампания, предположительно организованная китайскими хакерами, создаёт значительные финансовые риски, выходящие за рамки обычных целей подобных атак, затрагивая напрямую эмитентов банковских карт и платформы, обслуживающие проведение транзакций.
Инновационное сочетание вредоносного ПО и метода ретрансляции данных, передаваемых по NFC, позволяет злоумышленникам совершать операции по обналичиванию средств с помощью дебетовых и кредитных карт. Используемая техника демонстрирует высокую эффективность, особенно при бесконтактном снятии средств в банкоматах. Специалистам удалось выявить несколько атак такого типа в Европе. Также было обнаружено несколько образцов вредоносного ПО, что свидетельствует о способности злоумышленников адаптировать вирус с учётом региональных и других особенностей предполагаемой зоны его применения.
Атака начинается с того, что жертва получает SMS-сообщение или сообщение в WhatsApp, якобы от имени банка, клиентом которого она является. В сообщении указывается на необходимость перезвонить по указанному номеру для решения проблемы, вызванной подозрительной транзакцией. На звонок отвечает злоумышленник, выдающий себя за представителя службы поддержки банка, и с помощью приёмов социальной инженерии вынуждает жертву «подтвердить» номер своей карты и PIN-код.